
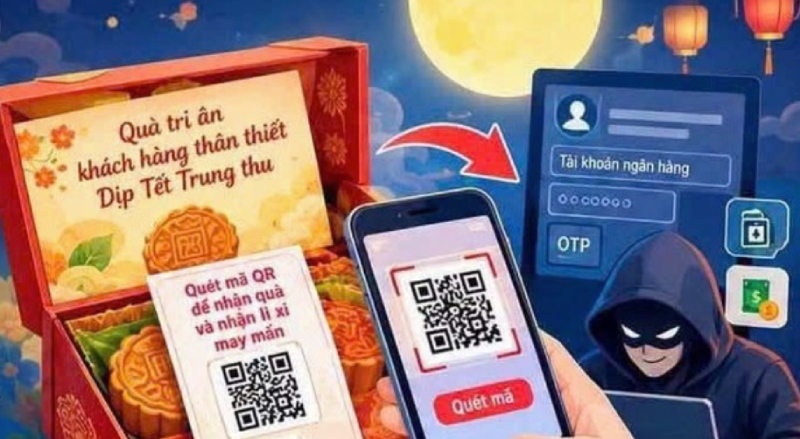
공안부는 방금 추석 기간 동안 사람들에게 감사 선물, 월병, 바우처 또는 QR 코드가 포함된 선물 카드를 보내는 형태의 사기 수법에 주의해야 한다고 경고했습니다.
코드를 스캔하면 피해자는 가짜 웹사이트로 유도되거나 정보를 훔치고 재산을 가로채기 위해 악성 코드가 포함된 애플리케이션을 설치하라는 요청을 받을 수 있습니다.
앞서 흥옌, 꽝응아이, 동나이 등 여러 지역의 공안도 유해한 QR 코드가 포함된 우편물을 보내 정보를 훔치고 재산을 가로채는 수법에 대해 일제히 경고했습니다.
이 내용에 대한 분석에서 9월 23일, 노동 신문 PV와의 인터뷰에서 사이버 보안 전문가 Ngo Minh Hieu(일명 Hieu PC) - 사기 방지 프로젝트 이사, 베트남 국가 사이버 보안 협회 회원 - 은 추석 선물, 바우처, 아동 지원 또는 보조금과 같은 내용이 사기 "미끼"로 완전히 악용될 수 있다고 말했습니다. 왜냐하면 이것들은 호감을 주고 부모의 경각심을 잃게 만드는 주제이기 때문입니다.
현재 수법은 대상이 매우 실제와 유사한 팬페이지, 웹사이트를 만들고, 신뢰할 수 있는 단위의 로고, 이미지를 사용한 다음 링크 또는 QR 코드를 보내 사람들에게 등록할 수 있다는 점에서 정교합니다.
처음에는 평범해 보이는 정보만 묻지만, 그 후에는 은행 계좌 정보, OTP 코드, 앱 설치 또는 화면 공유를 계속 요청하여 계좌를 장악하고 돈을 빼앗을 수 있습니다."라고 전문가 응오 민 히에우가 말했습니다.
주목할 만한 점은 전문가가 국민들에게 다음과 같은 원칙을 기억해야 한다고 지적했습니다. 선물에는 OTP, 은행 비밀번호, 낯선 앱 설치 또는 사전 송금 요구 사항이 포함되어서는 안 됩니다.
선물 또는 바우처 프로그램을 받으면 웹사이트, 공식 팬페이지에서 직접 확인하거나 공개 전화번호를 통해 주최측에 문의해야 합니다. 링크에 접속하거나 불분명한 출처에서 QR 코드를 스캔하지 마십시오.
특히 아동의 개인 정보를 함부로 제공해서는 안 됩니다. 이 데이터는 다른 사기 시나리오에 계속 사용될 수 있기 때문입니다.
한편 공안부는 QR 코드를 스캔하고 링크에 접속하거나 의심스러운 대상에게 정보를 제공한 경우 은행에 신속하게 연락하여 계좌를 잠그고 필요한 보안 조치를 취해야 한다고 권고했습니다. 동시에 우편물, QR 코드, 링크, 메시지 및 거래 이력을 보관하여 신고 시 공안 기관에 제공해야 합니다.


